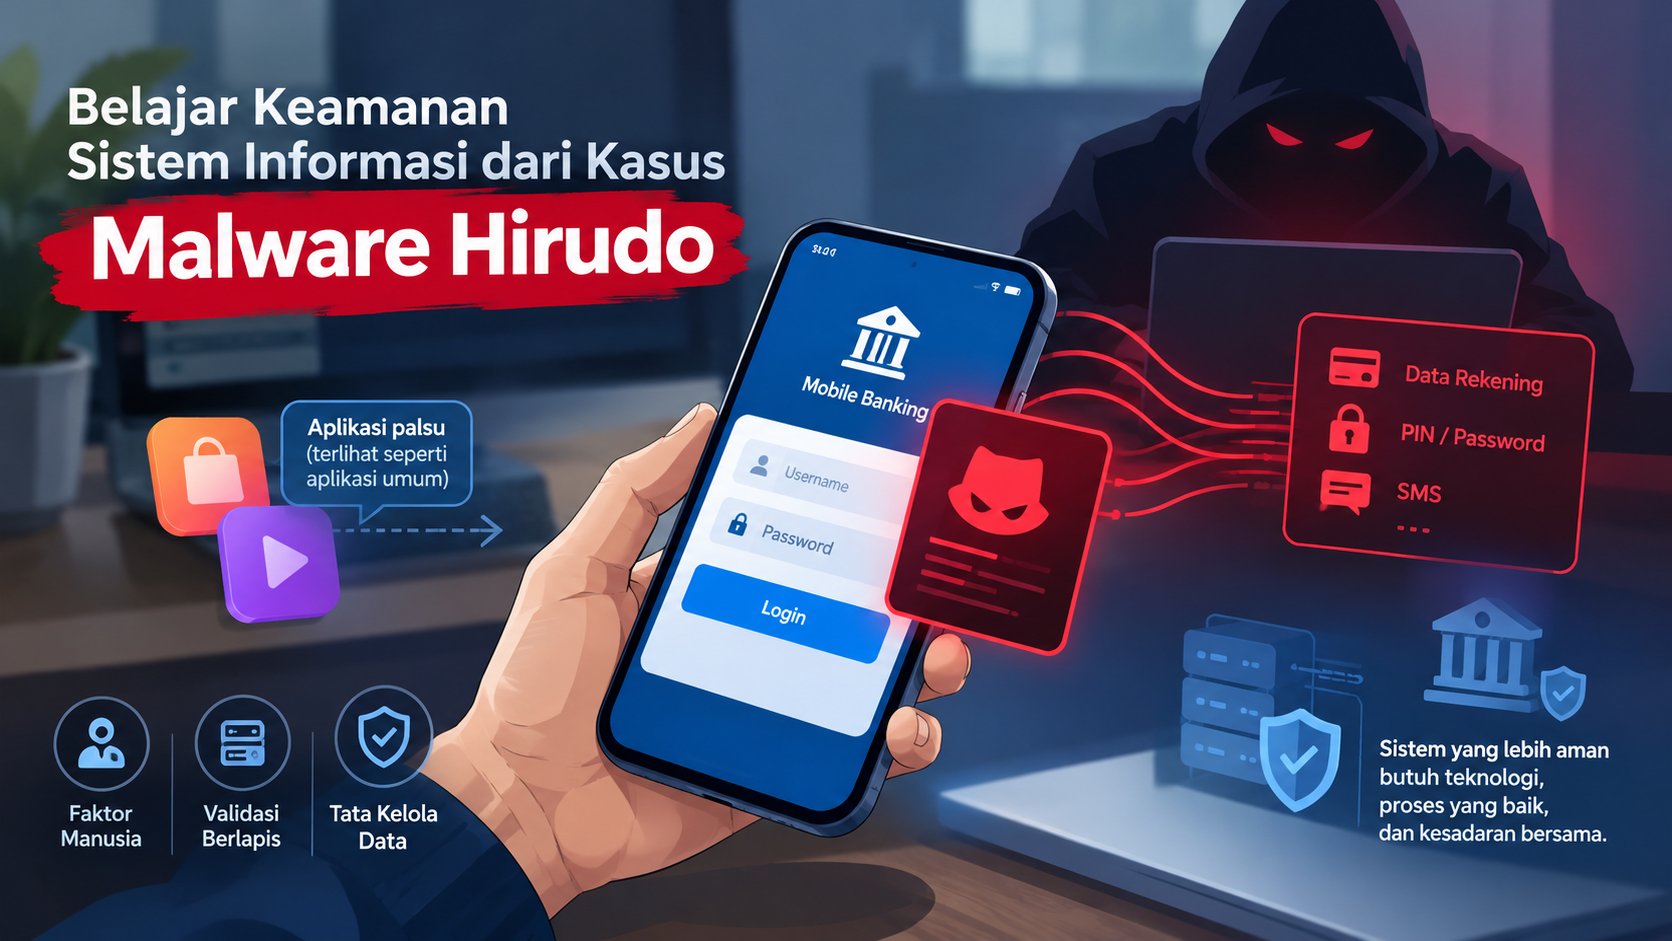
Pernah kepikiran nggak, kenapa aplikasi perbankan yang kelihatannya sudah super aman tetap saja bisa kebobolan? Pertanyaan ini mencuat lagi setelah peneliti keamanan mendeteksi malware Android bernama Hirudo pertengahan Oktober 2026. Malware ini mengincar aplikasi perbankan, dan pengguna di Indonesia menjadi salah satu sasaran utamanya.
Tulisan ini bukan panduan teknis yang rumit tentang cara kerja malware. Kita bakal bedah kasus Hirudo dari sudut pandang Sistem Informasi (SI), supaya kita bisa memahami bagaimana serangan di dunia nyata menguji keandalan sistem informasi, tata kelola organisasi, dan kesiapan para praktisi teknologi.
Mengenal Hirudo Secara Singkat
Singkatnya, Hirudo adalah trojan perbankan di perangkat Android yang mengincar kredensial penting seperti kata sandi, PIN pembayaran, dan pesan SMS. Peneliti dari ThreatFabric menemukan bahwa Hirudo kerap menyamar sebagai aplikasi umum, seperti aplikasi belanja atau hiburan. Setelah terpasang, aplikasi tersebut memancing pengguna untuk memberikan izin akses yang berlebihan, terutama fitur Accessibility.
Menariknya, Hirudo tidak cuma menempel di atas aplikasi bank. Malware ini justru mengganti aplikasi perbankan asli dengan versi modifikasi yang sudah dilumpuhkan mekanisme pengecekan keamanannya. Tren ini memperlihatkan pergeseran strategi pelaku: dari yang tadinya cuma mengakali sistem operasi perangkat, kini beralih merusak proteksi internal di dalam aplikasi itu sendiri.
Laporan yang sama mencatat bahwa Hirudo sempat meniru setidaknya tujuh aplikasi bank di Indonesia. Walau total korbannya belum dipastikan, tim peneliti menemukan ribuan data kredensial tersimpan di panel backend milik pelaku yang ternyata lupa diamankan.
Pelajaran 1: Faktor Manusia Masih Jadi Celah Terlemah
Secanggih apapun metode teknis yang dipakai, pintu masuk serangan ini sebenarnya sangat sederhana: pengguna mengunduh aplikasi dari sumber yang tidak jelas, lalu menyetujui izin akses tanpa curiga. Tidak perlu eksploitasi celah keamanan yang sangat rumit untuk memulai infeksi awal.
Ini poin krusial dalam pengembangan dan pengelolaan sistem informasi. Keamanan sistem tidak bisa hanya mengandalkan kecanggihan teknologi, tetapi harus memperhitungkan faktor manusia dan prosedur. Prinsip manajemen risiko dan tata kelola TI selalu menekankan hal ini: sistem sekuat apa pun bisa runtuh kalau perilaku penggunanya diabaikan.
Pelajaran 2: Jangan Cuma Mengandalkan Pengecekan di Perangkat Pengguna
Hal menarik lainnya adalah cara Hirudo mengelabui validasi keamanan aplikasi. Kalau sistem perbankan cuma meyakini pengecekan yang dilakukan di sisi smartphone pengguna, padahal perangkat itu sudah dikuasai malware, maka validasi tersebut dengan mudah bisa dimanipulasi.
Oleh sebab itu, para praktisi keamanan menyarankan verifikasi berlapis di sisi server. Organisasi perlu memvalidasi integritas perangkat langsung dari server dan menghubungkannya dengan analisis perilaku transaksi secara real-time. Pendekatan defense in depth ini memastikan bahwa saat satu lapisan keamanan jebol, masih ada lapisan lain di server yang siap menahan serangan.
Dalam hal perancangan sistem informasi, praktisi tidak boleh hanya memikirkan skenario ideal saat semuanya berjalan normal. Pertanyaan penting yang harus selalu diajukan adalah bagaimana jika salah satu komponen atau perangkat pengguna ternyata sudah tidak bisa dipercaya.
Pelajaran 3: Tata Kelola Data yang Buruk Berdampak Fatal
Ada ironi dalam kasus ini. Panel server milik peretas ternyata tidak dikonfigurasi dengan aman, sehingga peneliti bisa mengakses ribuan data curian di dalamnya. Kejadian ini memperlihatkan bahwa data yang bocor bisa berpindah tangan dan terekspos berulang kali jika tidak dikelola dengan benar.
Pelajaran pentingnya adalah pengelolaan data, pembatasan hak akses, serta penyimpanan yang aman merupakan standar tata kelola yang wajib diterapkan oleh siapa pun yang mengelola informasi sensitif, baik institusi resmi maupun organisasi skala kecil.
Peran Lulusan dan Praktisi Sistem Informasi
Ancaman siber seperti Hirudo bukan hanya tanggung jawab tim teknis atau spesialis keamanan. Di dalam organisasi, banyak posisi sistem informasi yang memegang peranan penting dalam mencegah dan merespons risiko seperti ini.
Seorang System Analyst atau Business Analyst bertugas merancang kebutuhan proteksi sejak awal pembuatan sistem. Tim IT Governance dan manajemen risiko menilai dampak potensi ancaman serta menentukan kontrol keamanan yang tepat. Sementara itu, tim auditor SI memastikan seluruh prosedur berjalan sesuai standar, dan tim manajemen insiden menyiapkan langkah edukasi bagi pengguna.
Lulusan SI memiliki keunggulan karena menghubungkan aspek teknis dengan kebutuhan bisnis. Kemampuan ini sangat dibutuhkan untuk mengambil keputusan keamanan yang seimbang antara risiko, biaya operasional, dan kenyamanan pengguna.
Langkah Nyata yang Bisa Diterapkan
Secara personal, membiasakan diri mengunduh aplikasi hanya dari toko resmi, menolak file APK sembarangan, serta waspada terhadap aplikasi yang meminta izin Accessibility adalah langkah pencegahan yang sangat efektif. Menjaga pembaruan sistem operasi dan fitur pemindaian keamanan juga wajib dilakukan secara berkala.
Dari sisi akademis dan profesional, kamu bisa melatih pola pikir analisis dengan membedah kasus keamanan terkini. Cobalah memeta titik awal masuknya serangan, mengidentifikasi kontrol mana yang gagal, serta merumuskan tata kelola pencegahan yang lebih kuat.
Untuk pengembangan diri, kasus seperti ini bagus untuk dijadikan bahan belajar. Coba bedah satu insiden keamanan dari berita, lalu tuliskan: apa titik masuknya, kontrol apa yang gagal, dan kontrol apa yang seharusnya menahan. Latihan semacam ini melatih cara berpikir yang dicari di bidang keamanan informasi.
Kesimpulan
Kasus malware Hirudo membuktikan bahwa keamanan sistem informasi merupakan kombinasi antara teknologi, tata kelola proses, dan kesadaran manusia. Pengguna yang kurang waspada, mekanisme validasi yang terlalu bergantung pada perangkat lokal, serta pengelolaan data yang tidak rapi menjadi celah utama yang terus berulang.
Sebagai praktisi, peminat, maupun pengelola SI, kita tidak harus menjadi pakar pengkodean malware untuk berkontribusi. Memahami analisis risiko, merancang sistem dengan prinsip keandalan, dan menyelaraskan tata kelola teknologi dengan tujuan organisasi adalah kontribusi nyata yang sangat penting.